Banche sudcoreane violate da un solo attaccante con strumenti di IA
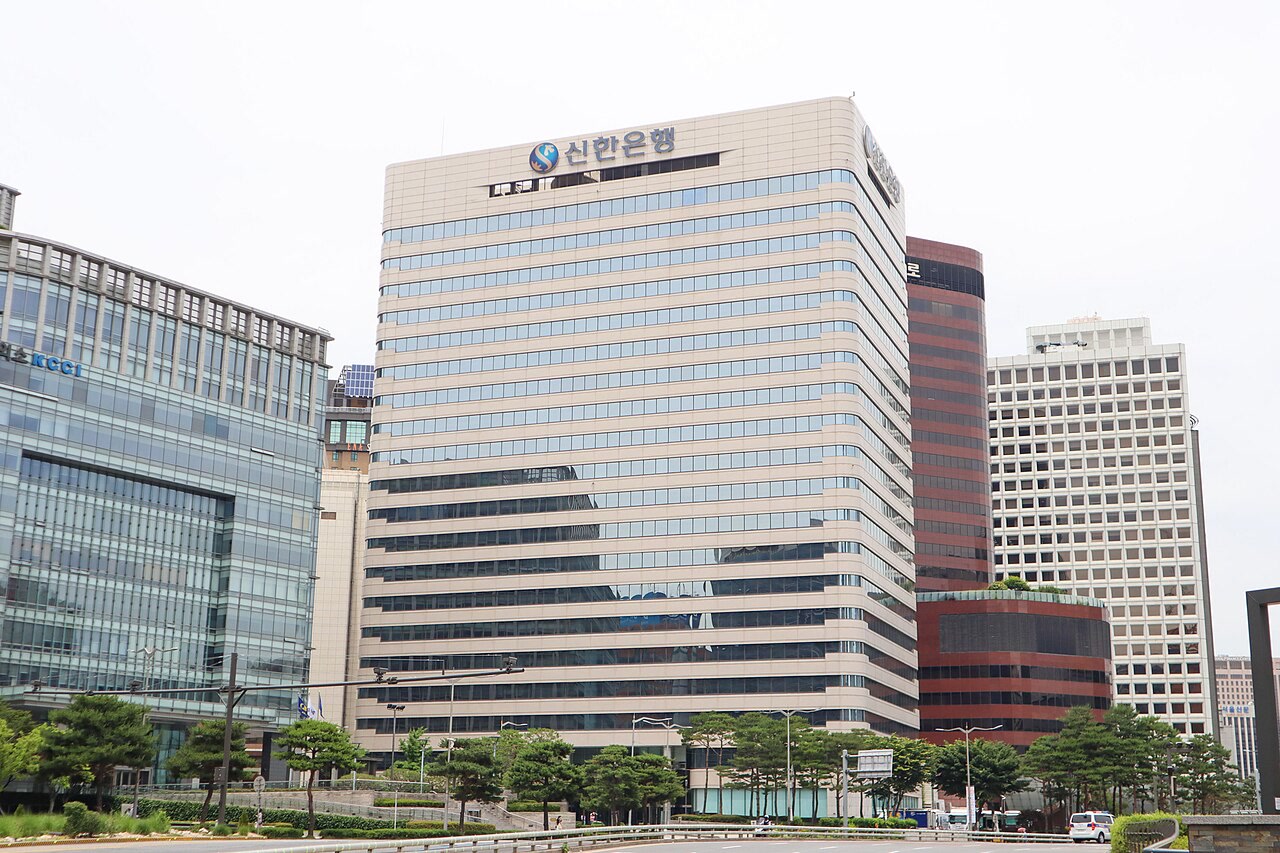
La società di cybersicurezza Crowdstrike ha documentato una serie di intrusioni contro istituti finanziari sudcoreani, attribuite con ogni probabilità a un singolo attaccante che si è servito di strumenti di hacking basati sull'intelligenza artificiale. Alla sola Shinhan Bank sarebbero stati sottratti oltre 25.000 record.
- Crowdstrike attribuisce le intrusioni a un unico attaccante di lingua cinese.
- A Shinhan Bank rubati oltre 25.000 record con dati personali e finanziari.
- ARTEX automatizza la ricerca di vulnerabilità usando modelli linguistici.
Cosa è successo
Gli attacchi si sono svolti tra la fine di settembre e l'inizio di ottobre 2026 e hanno colpito più istituti finanziari della Corea del Sud. L'autore, secondo Crowdstrike, sarebbe una persona di lingua cinese. Il quotidiano coreano Khan riferisce che presso Shinhan Bank sono stati rubati più di 25.000 record contenenti nomi, recapiti, informazioni sul reddito e limiti di credito dei clienti.
La reazione istituzionale è stata rapida: l'autorità di vigilanza finanziaria sudcoreana ha convocato una riunione d'emergenza e il presidente Lee Jae Myung ha chiesto un'indagine approfondita.
Lo strumento ARTEX e l'automazione degli attacchi
Il software usato si chiama ARTEX ed è open source, cioè con codice pubblicamente disponibile: è stato pubblicato su GitHub a luglio. ARTEX impiega modelli linguistici, gli stessi sistemi che alimentano i chatbot, per automatizzare il penetration testing, l'attività con cui normalmente si simula un attacco per individuare le falle di un sistema informatico. In questo caso la ricerca delle vulnerabilità avviene in autonomia, senza che un esperto debba guidare ogni passaggio.
Secondo quanto riportato, i modelli alla base dello strumento erano DeepSeek v4.1-flash, GLM-5.3 e Grok 4.6. Nelle directory lasciate aperte dall'attaccante i ricercatori hanno trovato anche registri di sessioni di Claude Code, con ricerche di gruppi Telegram in cui rivendere i dati rubati.
Crowdstrike sottolinea il punto centrale: grazie a questi strumenti una singola persona può ottenere in poco tempo risultati che prima richiedevano un gruppo organizzato. Pochi giorni prima, Anthropic aveva documentato che GLM-5.3 è in grado di scrivere exploit, cioè codice che sfrutta una vulnerabilità, con una qualità vicina a quella di Mythos Preview, il suo modello di punta che a fine marzo 2026 aveva avviato l'intero dibattito.
Perché conta
È uno dei primi casi documentati in cui l'uso di IA abbassa in modo netto la barriera d'ingresso per attacchi informatici su larga scala contro banche. Il rischio non è teorico: riguarda dati personali e finanziari di decine di migliaia di clienti.
Anche in Italia il settore bancario è tra i bersagli più frequenti del crimine informatico. Se strumenti come ARTEX restano liberamente disponibili, la difesa dovrà adeguarsi a una minaccia che non richiede più grandi organizzazioni, ma una sola persona con un computer.